Lady Gaga(l) konser di Jakarta

Gaga lebih tertarik membatalkan konser daripada harus menyensor penampilan.

Minyak Dunia

Tekanan harga minyak sudah berlangsung sedikitnya dalam tiga pekan terakhir.

Mac Attack

Apple menyadari bahwa model keamanan pada OS nya jauh dari kata sempurna.

Editor Music

aplikasi untuk mencipta atau mengedit musik.

VMware 8.0.1

VMware versi 8.0.1 telah hadir menggantikan VMware versi terdahulunya.

Kamis, 06 Januari 2011

Daftar Hacker Terhebat

apa kalian merasa bahwa kalian lebih baik dari yang dibawah ini loh:


 Kevin Mitnick

Mungkin Mitnick menjadi hakcer paling terkenal dari generasinya, karena Mitnick telah ‘dinobatkan‘ oleh Departemen Kehakiman US menjadi criminal computer paling diinginkan di sepanjang seharag United States. Mitnick dengan postur tubuhnya yang cocok dengan karakter hacker, masuk ke sejumlah system komputer milik perusahaan teknologi dan telekomunikasitop dunia, termasuk Nokia, Fujitsu, dan Motorola. Setelah dipublikasikan besar-besaran oleh FBI, Mitnick akhirnya ditahan di tahun 1995 dan setelah menerima berbagai tuduhan, ia akhirnya menghabiskan waktu di penjara selama 5 tahun. Ia dibebaskan tahun 2000 dan kini membuka konsultan keamanan komputer. Ia tidak menamakan aksinya sebagai ‘hacking‘ dan malah memberi nama ’social engineering’.

Kevin Poulson

Poulson pertama kali masuk ke dunia hacking melalui line telepon di stasiun radio KIIS-FM di kota Los Angeles, dan yang membuat Poulson terkenal ketika melakukan penipuan digital dengan mengaku menjadi penelepon yang menjebol line telepon ke-102 hanya untuk mendapatkan uang untuk membeli Porsche. Kevin Poulson atau nama aliasnya Dark Dante,berhasil mengaktifkan kembali Yellow Page, kemudian menggunakan nomor telepon di dalamnya untuk menjalankan agen pengawal secara virtual. Pihak kepolisian kemudian menangkap Poulson dan memenjarakannya selama 3 tahun setelah ia meng-hack database investigasi federal, dan juga semua 1,800 line telepon yang dibuatnya mengalami crash. Setelah ia keluar dari penjara ia kini menjadi journalis.

Adrian Lamo

Adrian Lamo atau yang dijuluki ‘hacker tak punya rumah’, biasanya menggunakan coffee shop, perpustakaan, dan café Internet sebagai basisnya untuk menjalankan aksinya. Kebanyakan aktivitasnya adalah membobol jaringan komputer dan kemudian melaporkan kelemahannya kepada perusahaan yang memiliki jaringan tersebut. Klaim terbesar Lamo yang menjadikannya terkenal adalah setelah ia menjebol intranet kantor New York Times dan menambahkan namanya di database perusahan surat kabar harian tersebut. Ia juga menggunakan account LexisNexis untuk mendapatkan akses rahasia ke profilpejabat perusahaan tersebut. Kini Lamo bekerja sebagai journalis.

Stephen Wozniak

Terkenal sebagai co-founder Apple, memulai aksi ‘white-hat’-nya dengan menjebol system telepon. Ketika bersekolah di University of California ia membuat device untuk temannya bernama ‘blue box’ dan memperbolehkan teman-temannya untuk menelepon dalam waktu selama mungkin, gratis. Namun, kemudian Wozniak keluar dari universitas tersebut dan bekerja dengan temannya Steve Jobs, membuat Apple Computer.

Loyd Blankenship

Terkenal dengan nama ‘Mentor’, merupakan member dari group elite hacker di tahun 1980. Aksinya yang terbesar adalah ia menjadi pengarang dari Hacker Manifesto (The Conscience of a Hacker), yang ia tulis di penjara di tahun 1986. Dalam buku Hacker Manifesto (The Conscience of a Hacker), tersebut disebutkan bahwa hacker hanyalah tindakan yang dibuat oleh hacker hanyalah sekedar keingintahuan dan tidak hanya dijadikan moral hacker sekarang ini, namun juga menjadi paradigma absolute dari filosofi hacker. Buku tersebut diulas pula dalam majalah Phrack, dan bahkan dibuat film di tahun 1995 dengan judul hacker, dengan bintang Angelina Jolie.

Linus Torvalds

Hacker yang juga mengembangkan sistem operasi Linux, gabungan dari “LINUS MINIX”. Kini sistem operasi Linux telah menjadi sistem operasi ‘default’ hacker. Kemudian bersama dengan Richard Stallman membangun Linux versi awal, bekerja sama dengan programmer, developer dan hacker seluruh dunia untuk mengembangkan kernel Linux.

John Draper

Hacker satu ini menggunakan bantuan peluit plastik yang merupakan hadiah dari kotak sereal “Cap n Crunch”, ia berhasil menjebol system telepon. Ia menemukan frekuensi 2600 Hz dan dan digunakan sebagai alat untuk melakukan pemanggilan telepon gratis. Pada perkembangannya, frekuensi 2600 Hz tidak lagi dibuat dengan peluit plastik, tapi menggunakan alat yang disebut “Blue Box”.

Mark Abene

Masuk menjadi salah satu member “Master of Deception” dan Hacker Groups Legion of Doom atau yang dikenal sebagai Phiber Optik yang berbasis di group elite di New York, yang menargetkan system telepon US, termasuk system compuetr AT&T di akhir pertengahan tahun 80-an.Group tersebut akhirnya bubar di tahun 1992 ketika banyak membernya masuk penjara. Di tahun 1994, ia dihukum penjara satu tahun atas konspirasi dan akses tidak sah ke komputer dan system telepon.

Robert Morris

Morris merupakan anak dari ilmuwan National Computer Security Center yang merupakan bagian dari National Security Agencies (NSA). Ia menjadi hacker ternama setelah ia berhasil menginfeksi ribuan komputer yang terhubung dalam jaringan. Ia kemudian menulis Worm Internet yang populer di tahun 1988.

Richard Stallman

Merupakan penemu project GNU, dan menjadi salah satu ‘hacker sekolah senior‘ bekerja pada lab Artificial Intelligence MIT. Ia bekerja sebagai ‘staff hacker‘ di project Emac itu dan memprotes adanya pembatasan atas akses komputer di lab tersebut. Setelah password diisntal, maka ia kemudian membobol system pasword dan mengirimkan pesan kepada setiap staff untuk menghapus password.

Ian Murphy

Ian Muphy berhasil melakukan hacking ke dalam komputer AT&T dan menggubah seting jam internal-nya.Hal ini mengakibatkan banyak pengguna telepon mendapatkan diskon ‘tengah malam‘ pada sore hari, dan yang telah menunggu hingga tengah malam harus membayar dengan tagihan yang tinggi.

Vladimir Levin

Hacker satu ini berhasil melakukan penipuan ke komputer CitiBank dan mendapatkan keuntungan 10 juta dollar. Ia merupakan lulusan St. Petersburg Technology University, dan kemudian ditangkap Interpol di Heathrow Airport pada tahun 1995.

Tsutomu Shimomura

Merupakan ahli keamanan komputer yang top, dan berhasil menangkap jejak Kevin Mitnick di tanggal 15 Februari 1995 ketika Mitnick membobol komputernya.

Eric Steven Raymond

Dijuluki sebagai Bapak hacker. Seorang hacktivist dan pelopor opensource movement. Ia menulis banyak panduan hacking, salah satunya adalah: “How To Become A Hacker” dan “The new hacker’s Dictionary”.
Onel A. de Guzman
Seorang mahasiswa asal Filipina yang menjadi Greatest Hacker. Ia menciptakan virus ‘Love Bug’ untuk membobol system layanan email seluruh dunia.

Mudge

Mudge bersama pengikutnya berhasil mematikan trafik Internet di perusahaannya selama satu setengah jam.

Chen Ing-Hau

Ia merupakan pembuat virus komputer mematikan ‘Chernobyl’ yang mematikan banyak system di dunia.

Dennis Moran

Terkenal dengan nama ‘Coolio’, dihukum bersalah atas dakwaan hacking situs nasional, seperti kesatuan militer, Air Force dan anti drug Dare.com.

David L. Smith

Smith merupakan pengarang dari virus worm Melissa yang sukses menjadi virus email pertama yang didistribusikan di group diskusi Usenet alt.sex. Bentuk virus aslinya dikirimkan juga via email. Smith akhirnya ditahan dan dihukum penjara atas tuduhan kerugian sebesar $80 juta.

Sven Jaschan

Jaschan didakwa bersalah atas pembuatan worm Netsky and Sasser di tahun 2004 ketika ia masih remaja. Virus tersebut yang bertanggung jawab atas 70 persen penyebaran malware melalui Internet pada waktu itu. Jaschan menerima hukuman selama 3 tahun untuk kejahatannya, dan setelah bebas ia pun direkrut oleh sebuah perusahaan keamanan.

Michael Calce

Calce baru berusia 15 tahun ketika ia berhasil membobol website komersial terbesar di dunia. Hacker yang juga memiliki nama MafiaBoy tersebut di tahun 2000 meluncurkan serangan DDoS ke 75 komputer di 52 jaringan, juga situs eBay, Amazon dan Yahoo. Ia akhirnya ditahan setelah ia membeberkan aksinya di chatroon online. Ia dihukum penjara selama 8 bulan dan denda yang kecil.

Robert Tappan Morris

November 1988, sebuah virus computer berhasil ditemukan oleh Cornell University, menginfeksi sekitar 6,000 mesin Unix, dan menimbulkan kerugian jutaan dollar. Pembuat virus tersebut diketahui bernama Robert Tappan Morris. Morris mengatakan bahwa virus ‘worm’-nya tidak ditujukan untuk merusak apapun, namun bagaimanapun ia harus menjalani hukuman penjara 3 tahun. Sementara disc yang mengandung source code worm Morris kini disimpan di Boston Museum of Science.

Tingkatan Hacker

Dalam dunia kita (hacker) terdapat tingkat/level. Seorang hacker akan melalui tahapan tahapan untuk menjadi sempurna. Tahapan tersebut ialah:
1. Mundane Person
Tingkatan paling bawah. Seseorang pada tingkatan ini pada dasarnya tidak tahu sama sekali tentang hacker dan cara-caranya, walaupun ia mungkin memiliki komputer sendiri dan akses Internet. Ia hanya tahu bahwa yang namanya hacker itu membobol sistem komputer dan melakukan hal-hal yang negatif (tindak kejahatan). Padahal sebenarnya hacker bukan seperti itu, kecuali hacker tidak taat e-tik.

2. Lamer
Seseorang pada tingkatan ini masih dibingungkan oleh seluk beluk hacking karena ia berpikir bahwa melakukan hacking sama seperti cara-cara waras (dalam dunia underground berarti menggandakan perangkat lunak secara ilegal).  Pengetahuannya tentang hal-hal seperti itu masih minim, tapi sudah mencoba belajar. Seseorang pada tingkatan ini sudah bisa mengirimkan trojan (yang dibuat orang lain) ke atau pada komputer orang lain ketika melakukan obrolan pada IRC atau ICQ dan menghapus file-file mereka. Padahal ia sendiri tidak tahu persis bagaimana trojan bekerja. Seseorang yang sukses menjadi hacker biasanya bisa melalui tahapan ini dengan cepat bahkan melompatinya.

3. Wannabe
Pada tingkatan ini seseorang sudah mengetahui bahwa melakukan tindakan hack itu lebih dari sekedar menerobos masuk ke komputer orang lain. Ia lebih menganggap hal tersebut sebagai sebuah filsafat atau way of life. Akhirnya ia jadi ingin tahu lebih banyak lagi. Ia mulai mencari, membaca dan mempelajari tentang metode-metode hacking dari berbagai sumber.

4. Newbie
Pada tingkatan ini ia sudah memiliki dasar-dasar teknik hacking. Ia akan mencoba menerobos masuk ke sistem orang lain hanya untuk mencoba apa yang sudah ia pelajari. Meskipun demikian, pada tingkatan ini ia mengerti bahwa ketika melakukan hacking ia tidak harus merusak sistem atau menghapus apa saja jika hal itu tidak diperlukan untuk menutupi jejaknya.

5. Hacker
Sebenarnya sulit untuk mengatakan tingkatan akhir atau final dari hacker telah tercapai, karena selalu saja ada sesuatu yang baru untuk dipelajari atau ditemukan (mengumpulkan informasi dan mempelajarinya dengan cermat merupakan dasar-dasar yang sama bagi seorang hacker) dan hal tersebut juga tergantung perasaan (feeling). Meskipun demikian, menjadi seorang hacker memang lebih menjurus pada hal pemikiran.
Hacker yang tidak taat pada etik akan menjadi:


 Dark-side Hacker
Seorang Dark-side hacker sama seperti Darth Vader (tokoh dalam film Star Wars) yang tertarik dengan kekuatan kegelapan. Hal ini tidak ada hubungannya dengan masalah “baik” atau “jahat” tapi lebih kepada masalah “sah (sesuai hukum yang berlaku)” dan “kekacauan”.
Seorang Dark-side hacker punya kemampuan yang sama dengan semua hacker, tapi “sisi gelap” dari pikirannya membuat ia menjadi unsur berbahaya.
sooo…. nilailah diri kalian sendiri dan gunakanlah kemampuanmu untuk hal-hal positif.
ngomong2 niiiii yeeee…..artikel ini saya sunting dari salah satu forum yang saya ikuti. Semoga bermafaat :-D

Belajar || jadi Hacker

Hacker dengan keahliannya dapat melihat & memperbaiki kelemahan perangkat lunak di komputer; biasanya kemudian di publikasikan secara terbuka di Internet agar sistem menjadi lebih baik. Sialnya, segelintir manusia berhati jahat menggunakan informasi tersebut untuk kejahatan – mereka biasanya disebut cracker. Pada dasarnya dunia hacker & cracker tidak berbeda dengan dunia seni, disini kita berbicara seni keamanan jaringan Internet.

Saya berharap ilmu keamanan jaringan di tulisan ini digunakan untuk hal-hal yang baik – jadilah Hacker bukan Cracker. Jangan sampai anda terkena karma karena menggunakan ilmu untuk merusak milik orang lain. Apalagi, pada saat ini kebutuhan akan hacker semakin bertambah di Indonesia dengan semakin banyak dotcommers yang ingin IPO di berbagai bursa saham. Nama baik & nilai sebuah dotcom bisa jatuh bahkan menjadi tidak berharga jika dotcom di bobol. Dalam kondisi ini, para hacker di harapkan bisa menjadi konsultan keamanan bagi para dotcommers tersebut – karena SDM pihak kepolisian & aparat keamanan Indonesia amat sangat lemah & menyedihkan di bidang Teknologi Informasi & Internet. Apa boleh buat cybersquad, cyberpatrol swasta barangkali perlu di budayakan untuk survival dotcommers Indonesia di Internet.

Berbagai teknik keamanan jaringan Internet dapat di peroleh secara mudah di Internet antara lain di http://www.sans.org, http://www.rootshell.com, http://www.linuxfirewall.org/, http://www.linuxdoc.org, http://www.cerias.purdue.edu/coast/firewalls/, http://www.redhat.com/mirrors/LDP/HOWTO/. Sebagian dari teknik ini berupa buku-buku yang jumlah-nya beberapa ratus halaman yang dapat di ambil secara cuma-cuma (gratis). Beberapa Frequently Asked Questions (FAQ) tentang keamanan jaringan bisa diperoleh di http://www.iss.net/vd/mail.html, http://www.v-one.com/documents/fw-faq.htm. Dan bagi para experimenter beberapa script / program yang sudah jadi dapat diperoleh antara lain di http://bastille-linux.sourceforge.net/, http://www.redhat.com/support/docs/tips/firewall/firewallservice.html.

Bagi pembaca yang ingin memperoleh ilmu tentang jaringan dapat di download secara cuma-cuma dari http://pandu.dhs.org, http://www.bogor.net/idkf/, http://louis.idaman.com/idkf. Beberapa buku berbentuk softcopy yang dapat di ambil gratis dapat di ambil dari http://pandu.dhs.org/Buku-Online/. Kita harus berterima kasih terutama kepada team Pandu yang dimotori oleh I Made Wiryana untuk ini. Pada saat ini, saya tidak terlalu tahu adanya tempat diskusi Indonesia yang aktif membahas teknik-teknik hacking ini – tetapi mungkin bisa sebagian di diskusikan di mailing list lanjut seperti kursus-linux@yahoogroups.com & linux-admin@linux.or.id yang di operasikan oleh Kelompok Pengguna Linux Indonesia (KPLI) http://www.kpli.or.id.

Cara paling sederhana untuk melihat kelemahan sistem adalah dengan cara mencari informasi dari berbagai vendor misalnya di http://www.sans.org/newlook/publications/roadmap.htm#3b tentang kelemahan dari sistem yang mereka buat sendiri. Di samping, memonitoring berbagai mailing list di Internet yang berkaitan dengan keamanan jaringan seperti dalam daftar http://www.sans.org/newlook/publications/roadmap.htm#3e.

Dijelaskan oleh Front-line Information Security Team, “Techniques Adopted By ‘System Crackers’ When Attempting To Break Into Corporate or Sensitive Private Networks,” fist@ns2.co.uk http://www.ns2.co.uk. Seorang Cracker umumnya pria usia 16-25 tahun. Berdasarkan statistik pengguna Internet di Indonesia maka sebetulnya mayoritas pengguna Internet di Indonesia adalah anak-anak muda pada usia ini juga. Memang usia ini adalah usia yang sangat ideal dalam menimba ilmu baru termasuk ilmu Internet, sangat disayangkan jika kita tidak berhasil menginternetkan ke 25000 sekolah Indonesia s/d tahun 2002 – karena tumpuan hari depan bangsa Indonesia berada di tangan anak-anak muda kita ini.

Nah, para cracker muda ini umumnya melakukan cracking untuk meningkatkan kemampuan / menggunakan sumber daya di jaringan untuk kepentingan sendiri. Umumnya para cracker adalah opportunis. Melihat kelemahan sistem dengan mejalankan program scanner. Setelah memperoleh akses root, cracker akan menginstall pintu belakang (backdoor) dan menutup semua kelemahan umum yang ada.

Seperti kita tahu, umumnya berbagai perusahaan / dotcommers akan menggunakan Internet untuk (1) hosting web server mereka, (2) komunikasi e-mail dan (3) memberikan akses web / internet kepada karyawan-nya. Pemisahan jaringan Internet dan IntraNet umumnya dilakukan dengan menggunakan teknik / software Firewall dan Proxy server. Melihat kondisi penggunaan di atas, kelemahan sistem umumnya dapat di tembus misalnya dengan menembus mailserver external / luar yang digunakan untuk memudahkan akses ke mail keluar dari perusahaan. Selain itu, dengan menggunakan agressive-SNMP scanner & program yang memaksa SNMP community string dapat mengubah sebuah router menjadi bridge (jembatan) yang kemudian dapat digunakan untuk batu loncatan untuk masuk ke dalam jaringan internal perusahaan (IntraNet).

Agar cracker terlindungi pada saat melakukan serangan, teknik cloacking (penyamaran) dilakukan dengan cara melompat dari mesin yang sebelumnya telah di compromised (ditaklukan) melalui program telnet atau rsh. Pada mesin perantara yang menggunakan Windows serangan dapat dilakukan dengan melompat dari program Wingate. Selain itu, melompat dapat dilakukan melalui perangkat proxy yang konfigurasinya kurang baik.

Setelah berhasil melompat dan memasuki sistem lain, cracker biasanya melakukan probing terhadap jaringan dan mengumpulkan informasi yang dibutuhkan. Hal ini dilakukan dengan beberapa cara, misalnya (1) menggunakan nslookup untuk menjalankan perintah ‘ls ’ , (2) melihat file HTML di webserver anda untuk mengidentifikasi mesin lainnya, (3) melihat berbagai dokumen di FTP server, (4) menghubungkan diri ke mail server dan menggunakan perintah ‘expn ’, dan (5) mem-finger user di mesin-mesin eksternal lainnya.

Langkah selanjutnya, cracker akan mengidentifikasi komponen jaringan yang dipercaya oleh system apa saja. Komponen jaringan tersebut biasanya mesin administrator dan server yang biasanya di anggap paling aman di jaringan. Start dengan check akses & eksport NFS ke berbagai direktori yang kritis seperti /usr/bin, /etc dan /home. Eksploitasi mesin melalui kelemahan Common Gateway Interface (CGI), dengan akses ke file /etc/hosts.allow.

Selanjutnya cracker harus mengidentifikasi komponen jaringan yang lemah dan bisa di taklukan. Cracker bisa mengunakan program di Linux seperti ADMhack, mscan, nmap dan banyak scanner kecil lainnya. Program seperti ‘ps’ & ‘netstat’ di buat trojan (ingat cerita kuda troya? dalam cerita klasik yunani kuno) untuk menyembunyikan proses scanning. Bagi cracker yang cukup advanced dapat mengunakan aggressive-SNMP scanning untuk men-scan peralatan dengan SNMP.

Setelah cracker berhasil mengidentifikasi komponen jaringan yang lemah dan bisa di taklukan, maka cracker akan menjalan program untuk menaklukan program daemon yang lemah di server. Program daemon adalah program di server yang biasanya berjalan di belakang layar (sebagai daemon / setan). Keberhasilan menaklukan program daemon ini akan memungkinkan seorang Cracker untuk memperoleh akses sebagai ‘root’ (administrator tertinggi di server).

Untuk menghilangkan jejak, seorang cracker biasanya melakukan operasi pembersihan ‘clean-up’ operation dengan cara membersihkan berbagai log file. Dan menambahkan program untuk masuk dari pintu belakang ‘backdooring’. Mengganti file .rhosts di /usr/bin untuk memudahkan akses ke mesin yang di taklukan melalui rsh & csh.

Selanjutnya seorang cracker dapat menggunakan mesin yang sudah ditaklukan untuk kepentingannya sendiri, misalnya mengambil informasi sensitif yang seharusnya tidak dibacanya; mengcracking mesin lain dengan melompat dari mesin yang di taklukan; memasang sniffer untuk melihat / mencatat berbagai trafik / komunikasi yang lewat; bahkan bisa mematikan sistem / jaringan dengan cara menjalankan perintah ‘rm -rf / &’. Yang terakhir akan sangat fatal akibatnya karena sistem akan hancur sama sekali, terutama jika semua software di letakan di harddisk. Proses re-install seluruh sistem harus di lakukan, akan memusingkan jika hal ini dilakukan di mesin-mesin yang menjalankan misi kritis.

Oleh karena itu semua mesin & router yang menjalankan misi kritis sebaiknya selalu di periksa keamanannya & di patch oleh software yang lebih baru. Backup menjadi penting sekali terutama pada mesin-mesin yang menjalankan misi kritis supaya terselamatkan dari ulah cracker yang men-disable sistem dengan ‘rm -rf / &’.

Bagi kita yang sehari-hari bergelut di Internet biasanya justru akan sangat menghargai keberadaan para hacker (bukan Cracker). Karena berkat para hacker-lah Internet ada dan dapat kita nikmati seperti sekarang ini, bahkan terus di perbaiki untuk menjadi sistem yang lebih baik lagi. Berbagai kelemahan sistem di perbaiki karena kepandaian rekan-rekan hacker yang sering kali mengerjakan perbaikan tsb. secara sukarela karena hobby-nya. Apalagi seringkali hasil hacking-nya di sebarkan secara cuma-cuma di Internet untuk keperluan masyarakat Internet. Sebuah nilai & budaya gotong royong yang mulia justru tumbuh di dunia maya Internet yang biasanya terkesan futuristik dan jauh dari rasa sosial.

Pengembangan para hobbiest hacker ini menjadi penting sekali untuk keberlangsungan / survival dotcommers di wahana Internet Indonesia. Sebagai salah satu bentuk nyatanya, dalam waktu dekat Insya Allah sekitar pertengahan April 2001 akan di adakan hacking competition di Internet untuk membobol sebuah server yang telah di tentukan terlebih dahulu. Hacking competition tersebut di motori oleh anak-anak muda di Kelompok Pengguna Linux Indonesia (KPLI) Semarang yang digerakan oleh anak muda seperti Kresno Aji (masaji@telkom.net), Agus Hartanto (hartx@writeme.com) & Lekso Budi Handoko (handoko@riset.dinus.ac.id). Seperti umumnya anak-anak muda lainnya, mereka umumnya bermodal cekak – bantuan & sponsor tentunya akan sangat bermanfaat dan dinantikan oleh rekan-rekan muda ini.

Mudah-mudahan semua ini akan menambah semangat pembaca, khususnya pembaca muda, untuk bergerak di dunia hacker yang mengasyikan dan menantang. Kalau kata Captain Jean Luc Picard di Film Startrek Next Generation, “To boldly go where no one has gone before”.

Shell linuk VMWare

VMWare [ESX, GSX, Workstation] / Virtual PC / Vitual Server = Aplikasi untuk membuat Virtual PC... dimana virtual PC ini layaknya PC sungguhan dan juga dapat berkomunikasi dengan Real PC. Kita tidak perlu beli PC atau Laptop baru untuk installasi OS Linux, Windows, dll. Virtualisasi ini sangat bermanfaat untuk riset atau Trial / Ujicoba tanpa menganggu atau merusak Host OS pada PC atau laptop kita...

http://www.xp-solution.com/panduan-vmware-workstation-untuk-riset-dan-real-pc/

Salah satu contoh Tutorial Installasi Linux pake Distro CentOS...

http://jamesbond.xcode.or.id/step_by_step_install_linux_centos_5_3.html
or
http://jamesbond.xp-solution.com/step_by_step_install_linux_centos_5_3.html

Dan masih segudang tutorial lain yg bisa kita cari di Google... Download aja dari Katz.cd, Phazeddl, atau tempat lainnya...

http://katz.cd/search?q=vmware&type=software
or
http://www.phazeddl.com/searchcat.php?q=vmware&cat=1

Selasa, 26 Oktober 2010

Researchers one step closer to 'bootless' computer ..

Computerworld - Fisikawan di University of California, Riverside telah membuat terobosan dalam mengembangkan suatu "komputer spin," yang akan menggabungkan logika dengan memori nonvolatile, melewati kebutuhan untuk komputer untuk boot.

Teknologi transistor baru, yang mengakibatkan salah satu ilmuwan yakin bisa menjadi kenyataan di sekitar lima tahun, akan mengurangi konsumsi daya ke titik di mana akhirnya komputer, ponsel dan perangkat elektronik lainnya bisa tetap pada semua waktu.

Terobosan datang ketika para ilmuwan di UC Riverside berhasil menyuntikkan elektron berputar menjadi bahan resistor disebut graphene, yang pada dasarnya adalah lapisan sangat tipis dari grafit, seperti kamu mungkin menemukan dalam pensil. The graphene dalam hal ini adalah satu atom tebal.

Proses ini dikenal sebagai "tunneling injeksi spin." Ini melibatkan meletakkan sebuah elektron di graphene, yang kemudian merupakan bit data. Dengan menyuntikkan berbagai bit ke graphene, mereka tidak hanya bisa disimpan dalam keadaan nonvolatile (tanpa perlu untuk listrik), tetapi data dapat digunakan untuk perhitungan di graphene itu sendiri.

Jika berhasil, para peneliti akan menciptakan sebuah chip yang menghapus I / bottleneck O diciptakan oleh sistem bus antara CPU komputer dan perangkat penyimpanan massal seperti harddisk atau solid-state drive, juga dikenal sebagai bottleneck von Neumann.

Salah satu ilmuwan memimpin proyek, Roland Kawakami, seorang profesor fisika dan astronomi di UC Riverside, mengatakan kecepatan clock chip dibuat menggunakan injeksi spin tunneling akan "ribuan kali" lebih cepat dari prosesor hari ini.

Salah satu hambatan utama yang tetap melibatkan menemukan metode yang lebih rendah-kekuatan untuk membujuk elektron menjadi ada membalik oleh medan magnet, mengubahnya menjadi bit nol atau yang mewakili. Saat ini, teknologi spin graphene membutuhkan daya lebih dari DRAM atau SRAM untuk bekerja, kata Kawakami.

"Jika Anda dapat menurunkan energi yang dibutuhkan, maka anda dapat menurunkan ukuran sirkuit pendukung," kata Kawakami. "Apa yang kami kerjakan adalah sebuah konsep baru ini pada dasarnya akan memberikan beberapa memori otak.."

Para peneliti juga perlu membangun keluar sirkuit. Yang akan menjadi pekerjaan insinyur listrik.

Tim Kawakami telah menggunakan laser semikonduktor pada dasarnya membebaskan elektron sehingga mereka dapat terpolarisasi dan diberi orientasi arah, yang disebut "spin."

Elektron bisa "spin up" atau "spin down" dan memungkinkan untuk penyimpanan data lebih dari yang mungkin dengan elektronik saat ini, menurut universitas. Setelah elektron terpolarisasi, mereka tetap di tempat bagi kehidupan chip, yang dalam kasus graphene adalah praktis keabadian.

"Jadi jenis memori yang dapat sangat cepat, dan itu bisa sangat tahan lama Anda. Bergerak atom. Tidak ada medan magnet besar," kata Kawakami. "Aku salah satu peneliti yang benar-benar cringes memikirkan mengatakan hal ini [teknologi baru] bisa bermanfaat saya pikir. Bagi kita, mungkin dalam waktu lima tahun kita bisa mendapatkan satu perangkat kerja."

Kawakami tim adalah bekerja pada injeksi spin listrik dari elektroda feromagnetik ke graphene, yang sampai saat ini tidak efisien, katanya. Umur spin dari elektron ribuan kali lebih pendek dari mereka harus dari perspektif teoretis. "Kami ingin spin tahan lagi karena umur panjang, operasi lebih komputasi yang dapat Anda lakukan," kata Kawakami.

Timnya telah mampu memperpanjang masa pakai spin melalui penggunaan lapisan isolasi nanometer-tebal, yang dikenal sebagai "penghalang terowongan," di antara elektroda feromagnetik dan lapisan graphene. Mereka menemukan bahwa efisiensi injeksi spin meningkat secara dramatis, katanya.

"Kami menemukan peningkatan tiga puluh dalam efisiensi tentang bagaimana spin sedang disuntik oleh kuantum terowongan di insulator dan masuk ke graphene," kata Kawakami.

Kawakami mengatakan penelitian tentang komputasi spin berada pada tahap yang sama dengan gerakan dari tabung vakum untuk transistor pada tahun 1950. Setelah satu transistor diciptakan, hal itu membuka pintu untuk komputer modern. Setelah spin transistor komputasi telah dibuat - dalam, katakanlah, sekitar lima tahun - ia mengharapkan dukungan industri untuk meningkatkan dan produk konsumen untuk mengikuti di bawah 10 tahun.

Tim Kawakami dari tiga peneliti lulusan-mahasiswa memiliki untuk pertama kalinya bergabung dengan insinyur listrik di universitas, yang merancang sirkuit yang akan membawa elektron melalui graphene tersebut.

Graphene mendapatkan ketenaran luas awal bulan ini ketika para ilmuwan yang menemukan sifat sebagai bahan tipis dan terkuat yang dikenal manusia menerima Hadiah Nobel dalam fisika. Graphene terdiri dari atom karbon dan terlihat seperti kawat ayam atau kisi melalui mikroskop elektron.

Sampai saat ini, perkembangan elektronik spin telah diarahkan seluruhnya ke memori. Dua tahun lalu, sekelompok peneliti di Rice University menunjukkan media penyimpanan data yang terbuat dari lapisan grafit hanya 10 atom tebal.

teknologi itu memiliki potensi untuk memberikan banyak kali kapasitas memori flash NAND saat ini dan dapat menahan suhu 200 derajat Celcius dan radiasi yang akan membuat memori solid-state disk hancur. teknologi itu, misalnya, akan berguna dalam satelit, yang terus-menerus dibombardir oleh radiasi matahari.

Tapi para peneliti, berfokus pada menggabungkan aspek memori dengan kemampuan komputasi tunneling injeksi spin, berharap sekarang bahwa bahan yang tepat ada di tangan.

"Hal-hal yang telah hilang adalah bahwa bahan yang tepat belum ada di satu sisi, dan di sisi lain, konsep desain sirkuit komputasi belum ada Ini seperti ayam dan telur.. Orang harus dikembangkan untuk memberikan motivasi untuk yang lain, "kata Kawakami.

Lucas Mearian meliputi penyimpanan, pemulihan bencana dan kelangsungan usaha, keuangan infrastruktur pelayanan dan perawatan kesehatan TI untuk Computerworld. Ikuti Lucas di Twitter di lucasmearian @ Twitter atau berlangganan RSS feed Lucas RSS Mearian. e-mail lmearian@computerworld.com Nya.

Jumat, 15 Oktober 2010

NMAP Tutorial

Mungkin bagi para hacker tool ini merupakan salah satu yang harus dikuasai dan sering digunakan karena tool ini simple dan ampuh yang digunakan untuk mengetahui host, service, sistem operasi yang digunakan oleh sistem yang akan dimasuki. Tetapi kita memepelajari ini bukan untuk menjahili orang lain dan merusak sistem orang lain , mungkin hanya untuk pengetahuan yang harus dipelajari untuk digunakan secara positif.

Nmap merupakan sebuah tool yang sudah sangat terkenal ,saking terkenalnya bahkan digunakan oleh sebuah film yang sangat terkenal. Ya siapa yang tidak tahu film Matrix Reloaded ,kalau anda teliti di akhir film itu Trinity menggunakan nmap untuk membobol sistem komputer tenaga listrik darurat yang membuat bangga pembuat tool ini yaitu Fyodor. Ya Fyodor bangga karena Matrix satu-satunya film holywood yang menggunakan metode membobol yang sungguhan tidak seperti Swordfish atau Hackers yang tidak Pernod menunjukkan cara sungguhan. Tetapi sekali lagi saya peringatkan jangan menggunakannya pada system oranglain karena itu perbuatan ilegal dan melanggar hukum yang bisa membuat anda dipenjara.
1.Instalasi Nmap
Nmap yang merupakan singkatan dari Network Mapper merupakan tools para hacker yang digunakan untuk melakukan pemetaan suatu jaringan. Dengan Nmap dapat diketahui, komputer atau host mana yang aktif dan kira-kira dapat di eksploitasi lebih lanjut. Nmap tersedia di berbagai sistem operasi mulai dari Unix, Linux hingga Windows. Anda dapat mendownload di sini atau di sini. Pada tulisan ini kami pergunakan Nmap dengan sistem operasi Windows. Namun demikian kami tidak menggunakan versi grafis melainkan versi text atau command line, sehingga instruksi atau command line yang sama dapat Anda lakukan pada sistem operasi lainnya seperti Linux, Unix dan keluarganya. Instalasi Nmap versi windows sangat mudah, yang Anda harus lakukan adalah sebagai berikut:
1. Install Winpcap versi 2.1-beta atau versi yang lebih baru dari http://winpcap.polito.it/, yaitu WinPcap_3_0.exe (versi yang dipakai ketika tulisan ini dibuat)
2. Reboot
3. Download file program Nmap dari www.nmap.org , yaitu nmap-3.45-win32.zip (versi ketika tulisan ini dibuat)
4. Unzip file tersebut menggunakan Winzip atau utility dekompresi lainnya.
2.Memulai Nmap
Sebelum memulai, sebaiknya Anda perlu mengetahui fasilitas apa yang tersedia dari Nmap. Untuk itu Anda dapat memulai dengan melihat option yang tersedia. Untuk mengetahui option yang tersedia dari Nmap, cukup memanggil Helpnya sebagai berikut:
C:\>nmap -h
Nmap V. 3.00 Usage: nmap [Scan Type(s)] [Options]
Some Common Scan Types (‘*’ options require root privileges)
* -sS TCP SYN stealth port scan (default if privileged (root))
-sT TCP connect() port scan (default for unprivileged users)
* -sU UDP port scan
-sP ping scan (Find any reachable machines)
* -sF,-sX,-sN Stealth FIN, Xmas, or Null scan (experts only)
-sR/-I RPC/Identd scan (use with other scan types)
Some Common Options (none are required, most can be combined):
* -O Use TCP/IP fingerprinting to guess remote operating system
-p ports to scan. Example range: ’1-1024,1080,6666,31337′
-F Only scans ports listed in nmap-services
-v Verbose. Its use is recommended. Use twice for greater effect.
-P0 Don’t ping hosts (needed to scan www.microsoft.com and others)
* -Ddecoy_host1,decoy2[,...] Hide scan using many decoys
-T
General timing
policy
-n/-R Never do DNS resolution/Always resolve [default: sometimes
resolve]
-oN/-oX/-oG Output normal/XML/grepable scan logs to
-iL Get targets from file; Use ‘-’ for stdin
* -S /-e Specify source address or network
interface
–interactive Go into interactive mode (then press h for help)
–win_help Windows-specific features
Example: nmap -v -sS -O www.my.com 192.168.0.0/16 ’192.88-90.*.*’
SEE THE MAN PAGE FOR MANY MORE OPTIONS, DESCRIPTIONS, AND EXAMPLES
C:\
Cara yang paling sederhana untuk mengetahui apakah sebuah komputer atau host aktif atau tidak aktif adalah dengan menggunakan perintah ping sebagai berikut:
C:\>ping server1
Pinging server1 [128.1.10.25] with 32 bytes of data:
Reply from 128.1.10.25: bytes=32 time<10ms TTL=128
Ping statistics for 128.1.10.25:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
Minimum = 0ms, Maximum = 0ms, Average = 0ms
C:\>
Hasil reply di atas menunjukkan bahwa host server1 sedang aktif alias tidak mati. Jika hostnya sedang tidak aktif alias mati hasilnya adalah sebagai berikut:
C:\>ping 192.168.1.95
Pinging 192.168.1.95 with 32 bytes of data:
Request timed out.
Request timed out.
Request timed out.
Request timed out.
Ping statistics for 192.168.1.95:
Packets: Sent = 4, Received = 0, Lost = 4 (100% loss),
Approximate round trip times in milli-seconds:
Minimum = 0ms, Maximum = 0ms, Average = 0ms
C:\>
Nah yang menjadi masalah dan bikin pusing adalah bagaimana jika Anda (hacker) ingin mencari tahu apakah ada host yang aktif dalam sebuah network perusahaan tertentu yang terhubung ke internet. Jika network perusahaan tersebut merupakan network kelas C maka jumlah host maksimalnya adalah 256 host. Jadi jika harus menggunakan perintah ping satu per satu, berapa kali Anda harus mengetikkan perintah ping tersebut ? Wah, tentu saja membutuhkan waktu yang lama dan tentu saja bikin pusing dan males. Nmap memberikan solusi yang cepat. Misalnya Anda ingin memeriksa apakah ada host yang aktif pada network kelas C dengan nomor IP 192.168.1.91 s/d 192.168.1.100 Maka Anda dapat memeriksa dengan perintah sebagai berikut:
C:\> nmap -sP 192.168.1.91-100
Starting nmap 3.45 ( http://www.insecure.org/nmap ) at 2003-09-26 15:40
SE Asia
Standard Time
Host NARUTO (192.168.1.91) appears to be up.
Host SASUKE (192.168.1.92) appears to be up.
Host SAKURA (192.168.1.93) appears to be up.
Host NEJI (192.168.1.94) appears to be up.
Host LEE (192.168.1.96) appears to be up.
Host KIBA (192.168.1.97) appears to be up.
Host COUJI (192.168.1.98) appears to be up.
Host ADMINISTRASI (192.168.1.100) appears to be up.
Nmap run completed — 10 IP addresses (8 hosts up) scanned in 9.880
seconds
C:\>
Perhatikan hasil Nmap di atas bahwa dari 10 host yang discan ternyata hanya ditemukan 8 host yang aktif, IP 192.168.1.95 dan IP 192.168.1.99 tidak ditemukan atau tidak aktif atau mungkin memang tidak ada.Mudah saja bukan.
Option –sP merupakan salah satu type scanning dari Nmap berbasis ICMP, dimana umumnya dipergunakan untuk melakukan ping terhadap sejumlah IP sekaligus. Harap diperhatikan bahwa –sP bersifat case sensitive. Jika anda menggunakan –sp maka perintah tersebut tidak dikenal.
Pada umumnya server-server web publik yang baik selalu berada dibelakang firewall, sehingga biasanya proses ping dapat diblokir apabila melewati router atau firewall tersebut, akibatnya Anda tidak dapat mendeteksi apakah server web tersebut aktif atau tidak. Untuk itu diperlukan teknik lainnya untuk memastikan apakah server web tersebut dalam kondisi hidup atau tidak. Perhatikan contoh hasil ping pada server web yang berada di belakang firewall berikut ini:
C:\>ping webserver
Pinging webserver [128.1.7.13] with 32 bytes of data:
Request timed out.
Request timed out.
Request timed out.
Request timed out.
Ping statistics for 128.1.7.13:
Packets: Sent = 4, Received = 0, Lost = 4 (100% loss),
Approximate round trip times in milli-seconds:
Minimum = 0ms, Maximum = 0ms, Average = 0ms
C:\>
Nmap dapat dipergunakan untuk menyiasati masalah diatas yaitu dengan melakukan scanning terhadap port yang terbuka dari host target. Jika host yang menjadi target pemeriksaan adalah server web, maka umumnya akan membuka port 80 http. Dengan memanfaatkan port 80, maka Anda dapat mendeteksi apakah host target tersebut dalam keadaan hidup atau mati.
C:\> nmap -sP -PT80 128.1.7.13
Starting nmap 3.45 ( http://www.insecure.org/nmap ) at 2003-09-26 16:42
SE Asia
Standard Time
Host webserver (128.1.7.13) appears to be up.
Nmap run completed — 1 IP address (1 host up) scanned in 3.890 seconds
C:\>
Option –PT80 menunjukkan port yang akan dimanfaatkan adalah port 80. Default dari Nmap adalah port 80, jadi sebenarnya Anda dapat mencantumkan –PT saja untuk menunjukkan proses scanning melalui port 80.
Selanjutnya Anda dapat pula menguji coba untuk port umum lainnya. Misalnya jika host yang menjadi target Anda adalah mail maka Anda dapat menguji dengan port 25 (SMTP) atau port 110 (POP3), demikian seterusnya.
3.Port Scanning
Port scanning adalah proses koneksi ke port-port TCP atau UDP pada host yang menjadi target untuk menentukan service apa yang sedang berjalan (Listening). Dengan mengidentifikasi port-port yang listening ini Anda dapat menentukan jenis aplikasi dan sistem operasi apa yang dipergunakan pada host tersebut. Service yang dalam status listening ini memungkinkan orang yang tidak berhak menerobos ke dalam host tersebut.
Untuk mengetahui port apa saja yang listening dari sebuah host dapat menggunakan cara sebagai berikut:
C:\> nmap -sS 128.1.71.103
Starting nmap V. 3.00 ( www.insecure.org/nmap )
Interesting ports on (128.1.71.103):
(The 1589 ports scanned but not shown below are in state: closed)
Port State Service
7/tcp open echo
9/tcp open discard
13/tcp open daytime
17/tcp open qotd
19/tcp open chargen
80/tcp open http
135/tcp open loc-srv
139/tcp open netbios-ssn
443/tcp open https
445/tcp open microsoft-ds
1026/tcp open LSA-or-nterm
1031/tcp open iad2
Nmap run completed — 1 IP address (1 host up) scanned in 5 seconds
C:\>
Option –sS merupakan salah satu type scanning dari Nmap yaitu TCP SYN scan yang dipergunakan untuk mendeteksi port apa saja yang terbuka. Teknik ini sering disebut Half Open scan karena dalam melakukan evaluasi terhadap port tidak membuka hubungan komunikasi TCP/IP secara penuh. Artinya secara teknis komputer yang Anda pergunakan untuk mendeteksi port tersebut akan mengirimkan paket SYN ke host target. Jika SYN|ACK paket dikirim balik, berarti port tersebut tertutup. Setelah memperoleh paket balasan, komputer Anda akan menjawab dengan paket RST untuk me-reset hubungan yang hampir terjadi tersebut (itu sebabnya disebut half Open). Teknik ini hampir tidak terdeteksi oleh host target yang tidak secara maksimal mencatat aktifitas portnya. Istilah kerennya –sS adalah stealth scan atau scan yang tidak terdeteksi.
Untuk melakukan scan port tertentu dapat menggunakan option –p sebagai berikut:
C:\>nmap -sS -p 21,23,25,53,80,110 adminristek
Starting nmap 3.45 ( http://www.insecure.org/nmap ) at 2003-09-30 14:50 SE
Asia
Standard Time
Interesting ports on adminristek (128.1.9.81):
PORT STATE SERVICE
21/tcp open ftp
23/tcp open telnet
25/tcp open smtp
53/tcp closed domain
80/tcp open http
110/tcp closed pop-3
Nmap run completed — 1 IP address (1 host up) scanned in 1.590 seconds
C:\>
Perhatikan bahwa terdapat port 53 yang sedang tidak terbuka alias close.
Lebih Jauh tentang Jenis Port Scanning pada Nmap
Setiap pengelola sistem memiliki strategi pengamanan yang berbeda-beda. Untuk itu cara-cara yang telah dijelaskan di atas mungkin tidak selalu dapat diterapkan. Nmap sendiri memberikan beberapa teknik port scanning untuk menghadapi “medan” tempur yang berbeda-beda. Untuk itu terkadang dibutuhkan latihan dan kreatifitas yang tinggi bagi Anda yang ingin menembus sistem pertahanan lawan tanpa diketahui pemiliknya (Oops, kami tidak menyarankan apalagi memprovokasi Anda lho). Diatas telah diperkenalkan beberapa option dari Nmap yang merupakan teknik scan. Berikut ini teknik scan lanjutan yang dapat Anda manfaatkan sesuai dengan medan tempur yang ada:
a. TCP connect scan -sT
Jenis scan ini terhubung ke port host target dan menyelesaikan three-way handshake (SYN, SYN/ACK dan ACK) Scan ini mudah terdeteksi oleh pengelola host target.
b. TCP SYN Scan -sS
Teknik ini dikenal sebagai half-opening scanning karena suatu koneksi penuh tidak sampai terbentuk. Suatu paket SYN dikirimkan ke port host target. Bila SYN/ACK diterima dari port host target, maka Anda dapat mengambil kesimpulan bahwa port tersebut dalam status listening. Jika RST/ACK Anda terima, biasanya menunjukkan bahwa port tersebut tidak listening. Suatu RST/ACK akan dikirim oleh mesin yang melakukan scanning sehingga koneksi penuh tidak akan terbentuk. Teknik ini bersifat siluman dibandingkan dengan TCP koneksi penuh dan tidak akan tercatat pada log host target.
c. TCP FIN scan –sF
Teknik ini mengirimkan suatu paket FIN ke port host target. Berdasarkan RFC 793, host target akan mengirim balik suatu RST untuk setiap port yang tertutup. Teknik ini hanya dapat dipakai pada stack TCP/IP berbasis Unix.
d. TCP Xmas tree scan -sX
Teknik ini mengirimkan suatu paket FIN, URG dan PUSH ke port host target. Berdasarkan RFC 793, host target akan mengembalikan suatu RST untuk semua port yang tertutup.
e. TCP Null scan -sN
Teknik ini membuat off semua flag. Berdasarkan RFC 793, host target akan mengirim balik suatu RST untuk semua port yang tertutup.
f. TCP ACK scan -sA
Teknik ini digunakan untuk memetakan set aturan firewall. Hal ini sangat membantu Anda dalam menentukan apakah firewall yang dipergunakan adalah simple packet filter yang membolehkan hanya koneksi penuh saja (koneksi dengan bit set ACK) atau suatu firewall yang menjalankan advance packet filtering.
g. TCP Windows scan -sW
Teknik ini dapat mendeteksi port-port terbuka maupun terfilter/tidak terfilter pada sistem-sistem tertentu seperti pada AIX dan Free BSD sehubungan dengan anomali dari ukuran windows TCPnya.
h. TCP RPC Scan -sR
Teknik ini spesifik hanya pada sistem Unix dan digunakan untuk mendeteksi dan mengidentifikasi port RPC dan program serta nomor versi yang berhubungan dengannya
i. UDP Scan -sU
Teknik ini mengirimkan suatu paket UDP ke port host target. Bila port host target memberikan response pesan berupa “ICMP port unreachable” artinya port ini tertutup. Sebaliknya bila tidak menerima pesan tersebut, Anda dapat menyimpulkan bahwa port tersebut terbuka. Karena UDP dikenal sebagai connectionless protocol, maka akurasi teknik ini sangat bergantung pada banyak hal sehubungan dengan penggunaan jaringan dan sistem reources lainnya.
Apapun teknik port scan yang akan Anda pergunakan, Anda perlu berhati-hati dalam menggunakan terhadap host target. Tindakan Anda melakukan port scanning ke host target yang bukan wewenang Anda dapat saja menimbulkan reaksi yang mungkin tidak Anda duga sebelumnya dari pengelola host target seperti serangan balik, pemblokiran terhadap acount oleh ISP dan sebagainya. Jadi sebaiknya Anda menguji coba pada sistem Anda sendiri.
3.Mendeteksi Sistem Operasi
Cara klasik mendeteksi sistem operasi host tertentu sebenarnya dapat dilakukan dengan cara menggunakan telnet sebagai berikut:
#telnet hpux.u-aizu.ac.jp
Trying 163.143.103.12 …
Connected to hpux.u-aizu.ac.jp.
Escape character is ‘^]’.
HP-UX hpux B.10.01 A 9000/715 (ttyp2)
login:
Pengelola sistem komputer yang pengalaman tentu saja tidak akan memberikan banner sistem operasi dengan begitu saja dan biasanya fasilitas banner tersebut mereka memodifikasi atau dihilangkan. Jika hal tersebut terjadi, Anda dapat mencoba dengan cara lain misalnya melalui service yang terbuka semisal FTP sebagai berikut:
# telnet ftp.netscape.com 21
Trying 207.200.74.26 …
Connected to ftp.netscape.com.
Escape character is ‘^]’.
220 ftp29 FTP server (UNIX(r) System V Release 4.0) ready.
SYST
215 UNIX Type: L8 Version: SUNOS
Namun demikian, semua yang default sekali lagi biasanya diubah oleh pengelola sistem komputer. Untuk itu maka umumnya para hacker langsung memanfaatkan Nmap !
Untuk mendeteksi sistem operasi dari host target, sebenarnya Anda dapat menganalisa dari hasil port scanning di atas. Apabila Anda menemukan port 139 dan 135 terbuka, maka besar kemungkinan bahwa host target adalah Windows NT. Windows NT umumnya listen pada port 135 dan 139. Berbeda dengan listen pada windows 95/98 yang hanya listen pada port 139. Aktifnya beberapa port di sistem Unix juga dapat mencirikan jenis sistem operasi tersebut.
Penggunaan option –O diperuntukan untuk mendeteksi jenis sistem operasi, sebagai berikut:
C:\> nmap -O ristbook
Starting nmap V. 3.00 ( www.insecure.org/nmap )
Interesting ports on ristbook (128.1.71.103):
(The 1589 ports scanned but not shown below are in state: closed)
Port State Service
7/tcp open echo
9/tcp open discard
13/tcp open daytime
17/tcp open qotd
19/tcp open chargen
80/tcp open http
135/tcp open loc-srv
139/tcp open netbios-ssn
443/tcp open https
445/tcp open microsoft-ds
1026/tcp open LSA-or-nterm
1031/tcp open iad2
Remote operating system guess: Windows Millennium Edition (Me), Win 2000,
or Win XP
Nmap run completed — 1 IP address (1 host up) scanned in 2 seconds
C:\>
Berikut ini contoh untuk hasil pada sistem operasi Linux:
C:\> nmap -O adminristek
Starting nmap 3.45 ( http://www.insecure.org/nmap ) at 2003-09-26 18:01
SE Asia
Standard Time
Interesting ports on adminristek (128.1.9.81):
(The 1646 ports scanned but not shown below are in state: closed)
PORT STATE SERVICE
21/tcp open ftp
23/tcp open telnet
25/tcp open smtp
79/tcp open finger
80/tcp open http
98/tcp open linuxconf
113/tcp open auth
139/tcp open netbios-ssn
513/tcp open login
514/tcp open shell
1984/tcp open bigbrother
Device type: general purpose
Running: Linux 2.1.X|2.2.X
OS details: Linux 2.1.19 – 2.2.25, Linux 2.2.19 on a DEC Alpha
Nmap run completed — 1 IP address (1 host up) scanned in 12.020 seconds
C:\>
Berikut ini contoh untuk hasil pada sebuah Cisco 1750:
C:\> nmap -sS -O 128.1.8.5
Starting nmap 3.45 ( http://www.insecure.org/nmap ) at 2003-09-30 15:18
SE Asia
Standard Time
Interesting ports on 128.1.8.5:
(The 1655 ports scanned but not shown below are in state: closed)
PORT STATE SERVICE
23/tcp open telnet
79/tcp open finger
Device type: router|switch
Running: Cisco IOS 11.X
OS details: Cisco switch/router with IOS 11.1(7)-11.2(8.10), Cisco
Router/Switch
with IOS 11.2
Nmap run completed — 1 IP address (1 host up) scanned in 30.160 seconds
C:\>
Jika host target hanya membuka port 80 (http), maka kita dapat mensiasati dengan port scanning melalui port tersebut sebagai berikut:
C:\>nmap -PT80 -O webserver
Starting nmap 3.45 ( http://www.insecure.org/nmap ) at 2003-09-26 18:55
SE Asia
Standard Time
Interesting ports on webserver (128.1.7.13):
(The 1647 ports scanned but not shown below are in state: closed)
PORT STATE SERVICE
25/tcp open smtp
80/tcp open http
135/tcp open msrpc
139/tcp open netbios-ssn
445/tcp open microsoft-ds
1027/tcp open IIS
1433/tcp open ms-sql-s
1503/tcp open imtc-mcs
1720/tcp open H.323/Q.931
3372/tcp open msdtc
Device type: general purpose
Running: Microsoft Windows 95/98/ME|NT/2K/XP
OS details: Microsoft Windows Millennium Edition (Me), Windows 2000
Professional
or Advanced Server, or Windows XP
Nmap run completed — 1 IP address (1 host up) scanned in 7.520 seconds
C:\> Semoga bermanfaat

Senin, 27 September 2010

Merubah nama search Engine GOOGLE dengan nama mu..

Mungkin Posting sperti ini sudah ada sebelumnya,tp gpp deh sekalian buat ngingetin kita & mnambah kreasi bagi yg belum pernah baca posting/trit seperti ini..

Siapa yang tak kenal dengan Google, mesin cari populer dengan latar halaman bernuansa putih sederhana plus logo “Google” di atas kotak mesin carinya.

Jika kamu bosan dengan tampilan logo tersebut, kamu bisa membuat halaman seperti Google dengan nama kamu atau Buapakmuwww..:D

Caranya sangat mudah. Cukup klik-klik saja logo dan style yang diinginkan, dalam sekejap Kamu akan bisa memiliki halaman mesin cari seperti Google dengan nama yg kamu inginkan. Simak langkahnya:

1. Buka situs ini
2. Masukan nama yang kamu inginkan pada situs tersebut.
3. Tentukan style tulisan yang diinginkan, misal: Google Style.
4. Klik “Create My Search Engine”.
5. Setelah itu akan muncul tampilan “Situs Google” dengan logo yang kamu inginkan.

Untuk membuat tampilan tersebut menjadi halaman default ketika kamu membuka browser, copy alamat yang tertera pada Address.

Untuk Browser Internet Explorer (IE):
1. Klik menu Tools – Internet Options
2. Pilih tab General, lalu ubah field Home Page dengan alamat tersebut.

Untuk Browser Mozila:
1. Klik menu Tools – Options
2. Pilih tab Main, lalu ubah field Home Page dengan alamat tersebut.
3. Pada field When Firefox starts, pilih settingan Show my home page, lalu klik OK.

Setelah semua langkah dilakukan, kamu bisa mencoba membuka browser dan melihat hasilnya.
Contoh Gambar

Selasa, 03 Agustus 2010

Model Notebook Baru Samsung Yang Bisa Tembus Pandang

Samsung, sebuah perusahaan elektronik asal Korea Selatan ini memang tidak henti-hentinya mengadakan innovasi. Kali ini, untuk menunjukkan kelebihan teknologi OLED, Samsung menciptakan laptop unik. Laptop ini apabila dalam kondisi mati, maka layar laptop ini akan transparan, dengan 40% cahaya bisa menembus dari belakang.

Apabila saat dinyalakan, pengguna akan melihat ikon dan aplikasi di layar, sisanya anda akan mampu melihat gambar-gambar dibelakang laptop ini.


Produsen semacam Samsung, Sony dan lainnya tertarik dengan teknologi OLED karena teknologi tersebut memberikan kemampuan dalam hal pencahayaan, tampilan gambar yang lebih jelas dan menggunakan energi lebih sedikit.

Samsung merencanakan akan merilis laptop ini akhir tahun 2010. Akan tetapi laptop ini menuai kritik karena menurut para kritikus anda akan merasa terganggu dengan benda-benda ataupun bayangan dari benda yang ada dibelakang layar. Selain itu, privacy orang juga terganggu karena pengguna laptop ini akan dengan gampang mengamati seseorang di depan nya tanpa sepengetahuan orang tersebut. Laptop dengan layar 14 inchi ini adalah prototip panel OLED transparan terlebar yang pertama kali
.

Akan tetapi laptop ini cocok sekali untuk para pria terutama yang hidung belang kali ya, karena laptop ini akan memudahkan anda untuk mengamati gerak gerik para cewek. Atau laptop ini juga cocok untuk para penyelidik atau detektif.


Senin, 02 Agustus 2010

Hacking Mesin ATM 2010


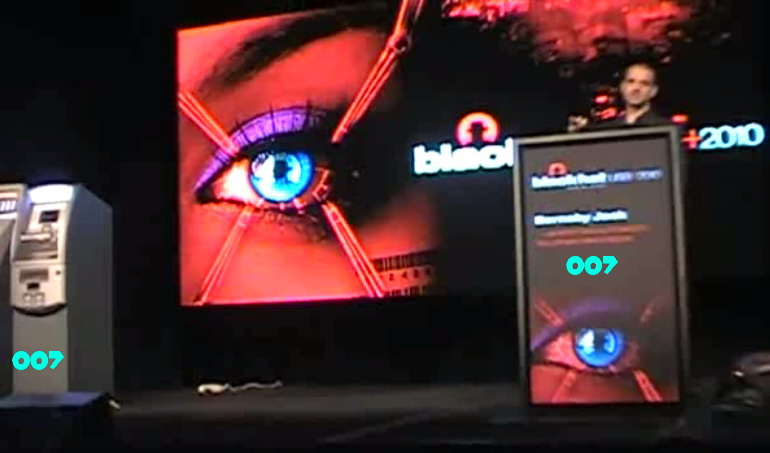
Dalam sebuah Seminar / konferensi BlackHat Security Conference 2010 di Las Vegas, seorang Security Ivestigator bernama “Barnaby Jack” ( Director of Research at IOActive Labs) men-demo-kan Hacking mesin ATM hingga memuntahkan semua ISI uang yang ada dalam mesin ATM tersebut. Tahun 2009 lalu celah keamanan mesin ATM sudah jadi rumor namun Demo Hacking ATM tahun 2009 gagal alias di tunda, sehingga Hacking ATM Machine di anggap issu atau isapan jempol belaka ( khususnya dari pihak Banking yach…). Tapi tahun 2010 ini celah keamanan tersebut di tunjukkan dengan nyata…


Barnaby Jack, mengunakan Laptop-nya dengan software / Tool bernama “Dillinger” ( nama perampok Bank yang sangat terkenal ) mendemokan 2 teknik hacking mesin ATM. Mesin ATM yang di demokan buatan dari TRANAX dan TRITON. Teknik hacking mesin ATM tersebut yaitu :

- Pertama yaitu Hacking Mesin ATM secara phisical pada mesin yang berbasis Windows CE dengan KeyMaster yang bisa dibeli di internet dan digunakan bersama USB Memory Stick yang digunakan untuk Upgrade Firmware.

- Kedua yaitu : Remote Attack / Full Remote / “RootKit” akses terhadap sebuah mesin ATM bahkan kita bisa berikan perintah –> “MUNTAHKAN SEMUA ISI KOTAK UANG” dari mesin ATM tersebut.

“The most impressive attack, which used the “Dillinger remote ATM attack/admin tool, was done via a laptop connected to the ATM. It launched an exploit against an authentication bypass vulnerability in the ATM’s remote monitoring feature (this is enabled by default on all ATMs) and allowed the hacker to retrieve ATM settings, master passwords, receipt data and the location and name of the business hosting the ATM.

The Dillinger tool came with a graphical UI that included features to “Retrieve Track Data,” or simply “Jackpot!”. A click of the Jackpot button and the commandeered ATM started spewing cash on demand.

“If someone inserts a card on that machine, I can capture and save the track data remotely,” Jack said, explaining that his rootkit runs on a device hidden in the background. The rootkit even sets up a hidden pop-up menu that can be activated by special key sequence. The menu functions included instructions to “dispense cash from each cassette,” “print stats on remaining bill counts,” and “Exit!”

After his talk, Jack suggested that TM makers offer upgrade options on physical locks or a unique key for each ATM. He also recommended the use of executable signing at kernel level to block his attack vector.

To mitigate remote attacks, Jack said ATM manufacturers should disable the on-by-default remote monitoring feature on the machines.”

Teknik hacking tersebut bukan hanya dapat diterapkan pada mesin ATM buatan Tranax & Triton saja tapi sudah dicoba pada sejumlah mesin ATM yang lain. Ya iya lah… lha wong mesin ATM-nya di buat pake COPY PASTE teknologi-nya. Kalo masternya ada celah keamanan maka hasil tiruannya juga gak beda jauh…

Ada ide untuk develop Firmware mesin ATM ? Under Linux… ot the other ?

Catatan : Artikel dan Capture yang dibuat ini bukan karena kurang kerjaan maupun untuk mengajari berbuat kejahatan, tapi hanyalah karena “PEDULI” dan semoga membuat pihak-pihak yang berkompeten bisa menjadi lebih AWARE lagi… WASPADALAH